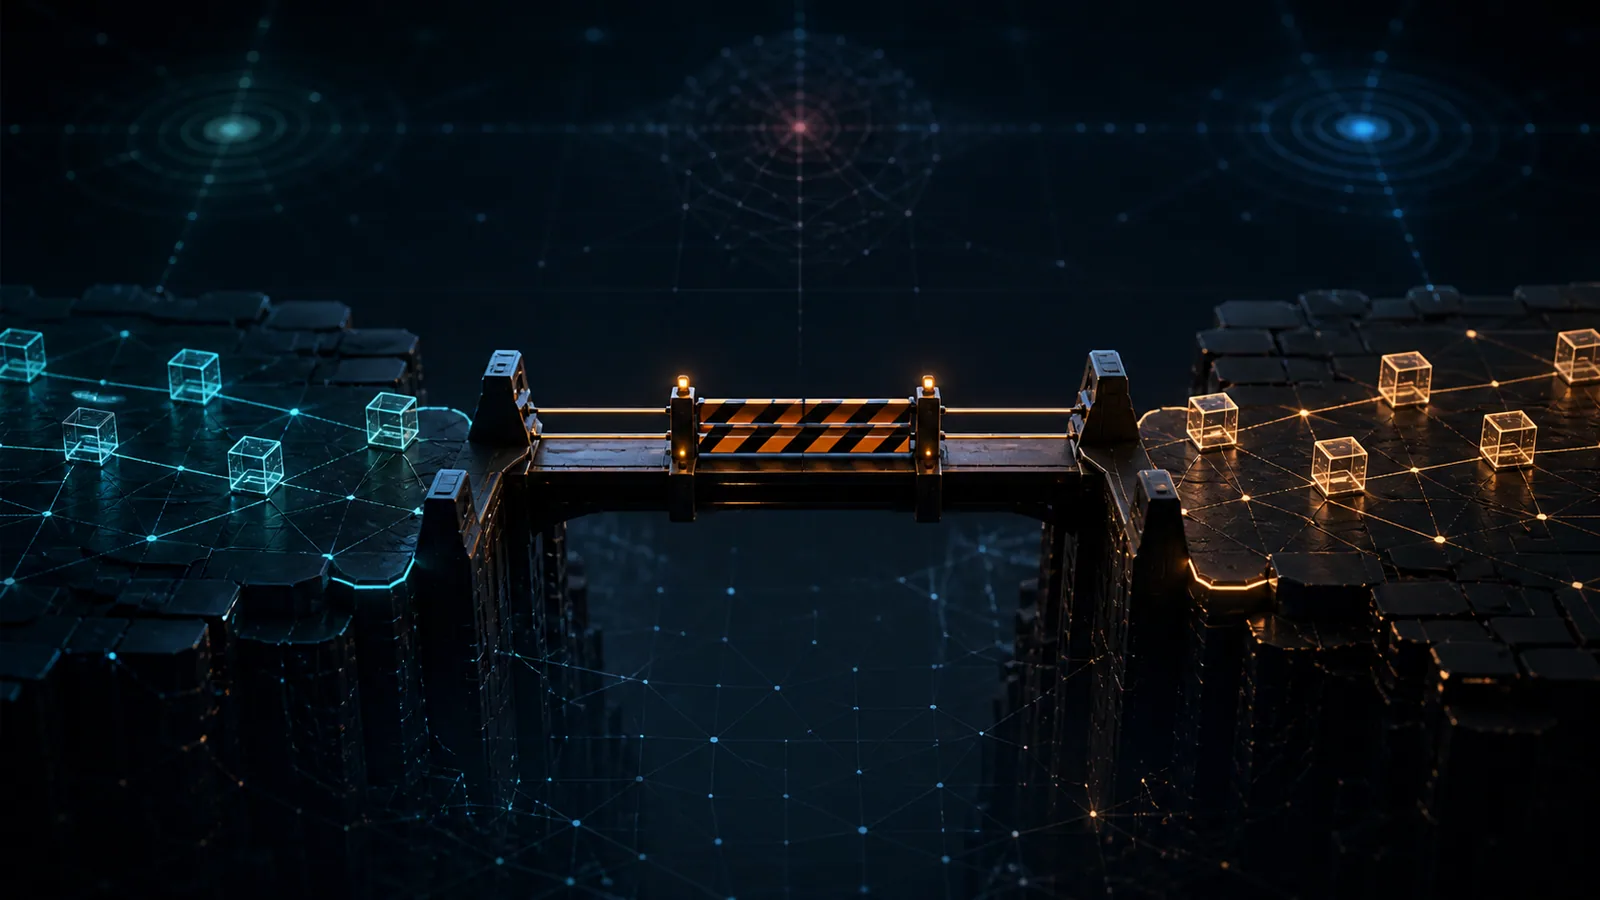
SKALE Network于2026年8月28日披露,其IMA跨链桥在前一日约21:00 UTC发生安全事件。官方初步说明称,为SKALE Network运行验证节点的基础设施提供方遭到入侵,攻击者随后利用了IMA桥,并从受影响的桥基础设施中转走ERC-20资产。
项目方称,发现事件后已立即暂停相关桥功能,并与受影响方、安全专家及多个司法辖区的执法机构合作,追踪资金并尝试冻结和追回资产。截至TraderVote 8月30日核验时,项目方仍在评估损失总额,也尚未公布完整的受影响钱包清单、攻击向量和技术复盘。因此,任何未经官方或可验证链上证据支持的损失数字都不应被当作定论。
哪些部分已确认,哪些仍待调查
已确认的范围是与Ethereum连接的IMA桥基础设施及SKALE Europa链上的桥接资产。SKALE明确表示,SKALE on Base采用独立部署、基础设施和架构,没有受到这次事件影响;Ethereum主网上的SKL代币和质押中的SKL也不在已披露的受影响范围内。
仍未确认的关键问题包括:哪些基础设施提供方或验证节点被入侵、攻击者如何取得有效权限、被转走资产的种类和数量、是否存在尚未识别的钱包,以及恢复桥接前将采用哪些密钥轮换、节点重建和独立审计措施。项目方使用“infrastructure providers running validator nodes were compromised”的表述,现阶段不应被擅自改写为某个智能合约漏洞或某一方已被认定失职。
为什么基础设施层同样决定跨链桥安全
SKALE公开技术资料显示,IMA由Ethereum与SKALE链上的配对合约、消息代理服务及验证节点共同支持,跨链消息使用BLS门限签名验证。ERC-20等资产在Ethereum侧通过DepositBox类合约托管,并在另一侧由相应TokenManager处理。
这意味着,跨链安全不只取决于合约代码是否通过审计。验证节点运行环境、密钥管理、云账户权限、部署流程、监控告警和应急暂停机制同样构成信任边界。若基础设施权限被突破,即使项目尚未确认合约本身存在漏洞,桥接资产仍可能面临风险。
对用户、交易平台与项目方的影响
使用过相关桥的用户应以SKALE官方渠道公布的受影响钱包清单和恢复安排为准,不要点击声称提供“赔付登记”“资产迁移”或“恢复授权”的陌生链接,也不要签署来源不明的链上授权。尚未确认受影响的用户不应因为社交媒体传言而盲目转账或暴露助记词。
交易平台、托管方和流动性提供方应核对与受影响桥相关的入金地址和异常资金流,保留链上交易哈希、风控告警及冻结决定的时间线。对项目方而言,恢复桥接前至少需要公开受影响范围、根因、密钥或节点处置、合约与基础设施审计、补偿原则及持续监控方案。
TraderVote观察
本次事件的重要性不在于一个尚未核定的损失数字,而在于官方已经确认攻击入口涉及验证节点基础设施。它再次说明,“去中心化”标签不能替代对实际运营权限、节点集中度、密钥保管和第三方基础设施依赖的审查。
在完整技术报告发布前,最审慎的结论是:事件和ERC-20资产被转走已经确认,桥已暂停;具体攻击机制、损失总额、责任归属和赔付安排仍待核实。TraderVote将继续追踪钱包清单、资金追回、桥恢复条件及独立安全复盘。
信息来源
SKALE Network,“Security Incident Update: SKALE IMA Bridge”,2026年8月28日发布,访问于2026年8月30日:https://www.skale.space/blog/security-incident-update-skale-ima-bridge
SKALE Network GitHub,IMA合约与架构资料,访问于2026年8月30日:https://github.com/skalenetwork/IMA
SKALE Documentation,IMA桥接技术文档,访问于2026年8月30日:https://docs.skale.space/developers/skale-bridge/ethereum/bridge-eth
本文由衡远根据截至2026年8月30日可核验的公开资料独立编写。调查仍在进行,损失金额、攻击路径、责任归属和赔付安排均应以经核验的后续披露为准。本文不构成投资、法律或网络安全建议。
读者讨论
评论(0)
登录后即可参与讨论。
登录暂时没有公开评论,欢迎参与讨论。