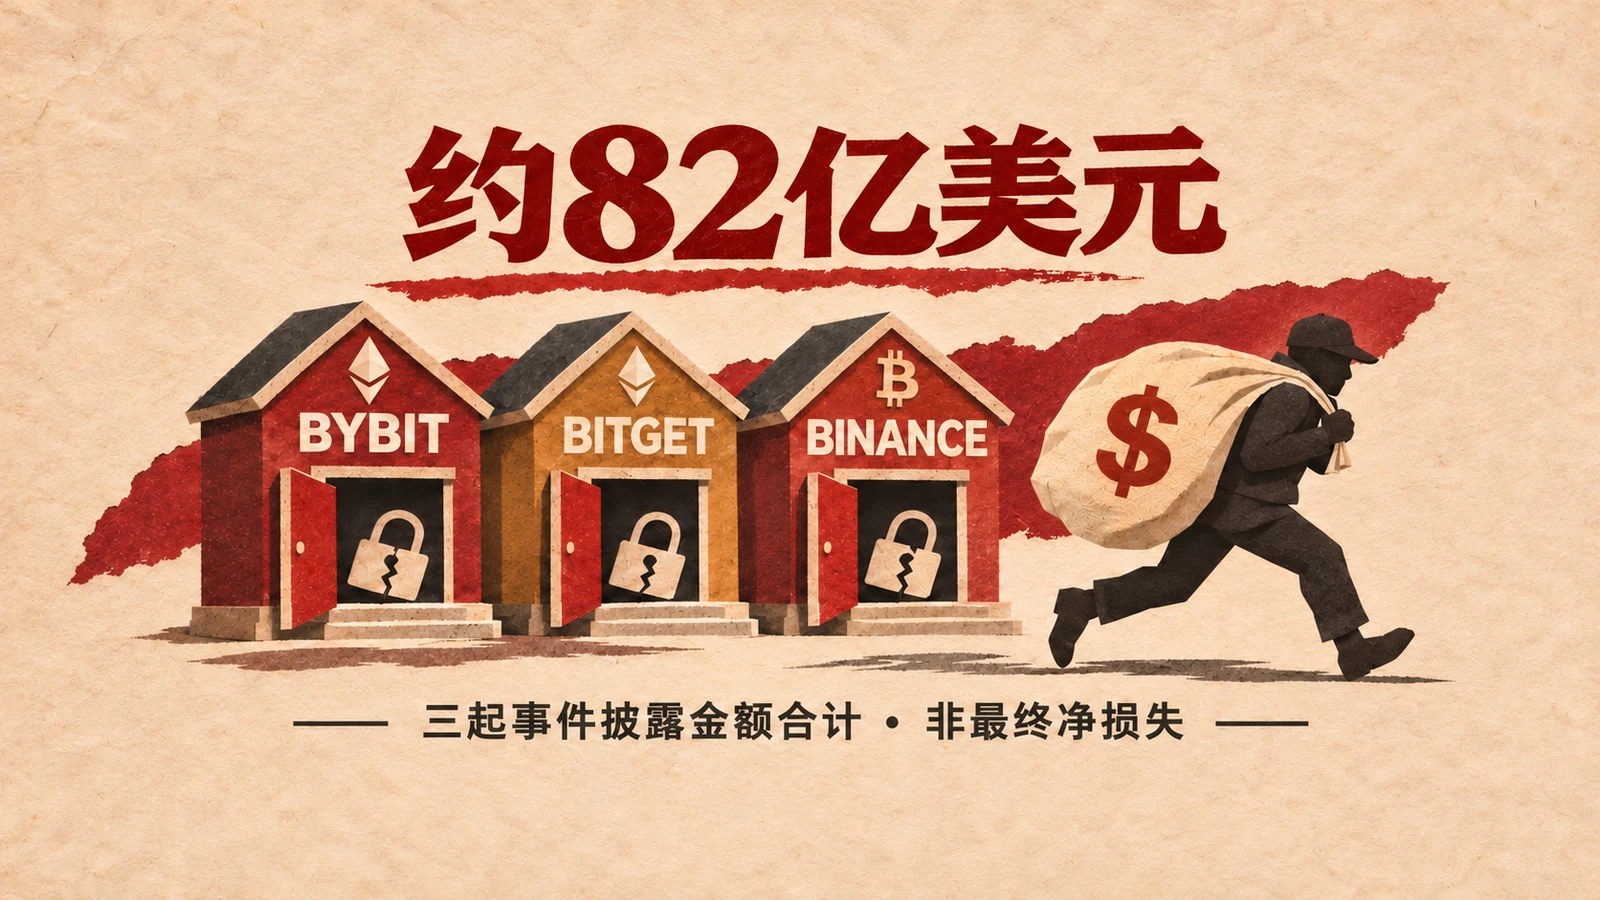
Ba sàn giao dịch, ba sự cố an ninh và tổng giá trị được công bố khoảng 8,1875 tỷ USD. Con số ấy đủ gây choáng. Nhưng câu hỏi khó hơn xuất hiện sau khi tài sản rời khỏi sàn: pháp nhân nào nợ khách hàng, nguồn lực nào bù lỗ hổng, và khách hàng có thể thực thi quyền đòi nợ ở đâu? Một nền tảng có thể giữ nguyên số dư của khách trong vài ngày. Nền tảng khác có thể để chủ nợ chờ nhiều năm trong thủ tục phục hồi. Công nghệ không giải thích hết khoảng cách giữa hai kết cục.
Đặt ba con số lên bàn
Tháng 2/2025, khoảng 1,46 tỷ USD tài sản liên quan đến Ether bị chuyển khỏi một ví lạnh của Bybit sau vụ tấn công. Bybit sau đó cho biết đã khôi phục mức dự trữ 1:1 đối với tài sản khách hàng liên quan trong 72 giờ và công bố kết quả kiểm tra dự trữ của bên thứ ba. Trường hợp này cho thấy một nền tảng lớn có thể huy động thanh khoản và nguồn lực nhanh chóng. Nó không có nghĩa tài sản bị đánh cắp đã được thu hồi, càng không bảo đảm vụ việc lớn hơn trong tương lai cũng sẽ kết thúc như vậy.
Tháng 9/2026, Bitget công bố khoảng 387,5 triệu USD đã được chuyển đến các địa chỉ do kẻ tấn công kiểm soát, cao hơn ước tính ban đầu. Sàn sau đó nói số dư tài khoản khách hàng không thay đổi và Quỹ Bảo vệ đã được bổ sung lên trên 300 triệu USD. Quỹ và lời cam kết này cần được kiểm chứng. Một quỹ trị giá 300 triệu USD không đồng nghĩa mọi dạng tổn thất đều có quyền được bồi thường không giới hạn và có thể cưỡng chế ngay lập tức.
Tháng 10/2026, Binance cho biết một sự cố an ninh nghiêm trọng ảnh hưởng đến khoảng 6,34 tỷ USD tài sản ảo. Theo báo cáo sơ bộ của công ty, khoảng 2,85 tỷ USD đã bị phong tỏa hoặc chặn lại tính đến ngày 3/11. Cục Điều tra Liên bang Mỹ (FBI) gọi hơn 6 tỷ USD là tài sản bị đánh cắp và nêu nhận định về bên thực hiện vụ tấn công; đó chưa phải quyết toán cuối cùng về tổn thất ròng của từng khách hàng. Ngày 4/11, Binance nói đã dùng nguồn lực của mình bổ sung khoảng 98% lượng token bị ảnh hưởng, đồng thời mở lại rút tiền theo từng giai đoạn. Đây là tiến độ do công ty công bố, không phải bằng chứng độc lập rằng mọi khách hàng đã được thanh toán xong.
Cộng 1,46 tỷ USD, 387,5 triệu USD và 6,34 tỷ USD được 8,1875 tỷ USD, làm tròn thành khoảng 8,2 tỷ USD trong tiêu đề. Cách công bố của ba sàn không hoàn toàn giống nhau: bị chuyển đi, bị ảnh hưởng, bị phong tỏa, được bổ sung và tổn thất ròng cuối cùng là những khái niệm khác nhau. Ngay cả khi trừ phần có thể thu hồi, quy mô ấy vẫn buộc chúng ta hỏi điều sắc hơn câu “sàn có an toàn không?” Nếu lỗ hổng lớn hơn số vốn sàn có thể huy động, ai sẽ ký tấm séc cuối cùng?
Bài học Mt. Gox: muốn trả không có nghĩa là trả nổi
Năm 2014, Mt. Gox thông báo khoảng 850.000 bitcoin biến mất—khoảng 750.000 tương ứng với số dư của người dùng và 100.000 thuộc công ty. Sau đó, khoảng 200.000 bitcoin được tìm thấy trong một ví cũ. Phần còn lại không tự quay về khi hoạt động giao dịch dừng lại. Sàn bước vào thủ tục pháp lý; việc xác minh chủ nợ, xử lý tài sản và hoàn trả kéo dài nhiều năm. Trang phục hồi hiện nêu ngày 31/10/2027 là hạn chót của một số khoản thanh toán.
Không thể giải thích chuyện này chỉ bằng việc đánh giá thiện chí của người điều hành. Nếu giá trị mất mát vượt quá tài sản sẵn có và khả năng huy động vốn, ban lãnh đạo không thể tạo ra khoản thiếu hụt bằng một thông cáo. Khách hàng từng nghĩ mình sở hữu đồng tiền có thể rút ngay rốt cuộc chỉ còn một quyền yêu cầu phụ thuộc vào khối tài sản, thứ tự ưu tiên của chủ nợ, tòa án và thời gian. Đó là phép chuyển đổi tàn nhẫn của mô hình lưu ký tập trung: số dư trên màn hình trông giống nhau, nhưng quyền có thể thực thi khi bên giữ tài sản thất bại có thể khác nhau rất xa.
Bitfinex cho thấy một lối rẽ khác. Sau vụ đánh cắp bitcoin năm 2016, sàn ban đầu phân bổ mức lỗ chung 36,067% cho các tài khoản và phát hành token BFX để ghi nhận yêu cầu của khách hàng. Đến năm 2017, sàn tuyên bố các token này đã được mua lại hoặc chuyển thành cổ phần. Kết cục sau đó không xóa được quyết định đầu tiên: ai gánh lỗ hổng và khách hàng phải chờ bồi thường dưới dạng nào là phương án do nền tảng đưa ra trước. Việc hoàn trả về sau là kết quả của kinh doanh và huy động vốn, không phải một quy tắc mà khách hàng của mọi sàn đều có thể dựa vào.
Hai cửa ải quyết định số phận khách hàng
Cửa ải thứ nhất là khả năng chi trả. Bằng chứng dự trữ tại một thời điểm có thể cho thấy mức bảo đảm của một số tài sản cụ thể. Nó không tự động phơi bày toàn bộ nghĩa vụ của tập đoàn, khả năng nhanh chóng chuyển tài sản thành tiền, rủi ro từ bên liên quan hay ai chịu cú sốc tiếp theo. Bảo hiểm, quỹ bảo vệ và “dự trữ 1:1” đều có phạm vi, điều kiện và pháp nhân chịu trách nhiệm riêng. Một sàn lớn lấp được lỗ hổng hôm nay không chứng minh cả ngành trả nổi vụ lớn hơn. Coi “sàn lớn sẽ đền” là hệ thống an toàn thực chất là đánh cược rằng nó sẽ luôn lớn và luôn có thanh khoản.
Cửa ải thứ hai là trách nhiệm có thể cưỡng chế. Các sàn lớn phục vụ khách hàng xuyên biên giới. Thương hiệu trên ứng dụng, công ty ký hợp đồng, pháp nhân có giấy phép, đơn vị giữ ví và kho tiền của tập đoàn có thể nằm ở nhiều khu vực pháp lý khác nhau. Có hoạt động chịu giám sát thực chất; có hoạt động dựa vào giấy phép ở nước ngoài hoặc giấy phép chỉ áp dụng cho một dịch vụ. Nói mọi sàn lớn đều không được quản lý là sai. Thấy một giấy phép ở chân trang web rồi tin rằng mọi khách hàng toàn cầu đều có cùng chế độ tách biệt tài sản, vốn và bảo vệ khi phá sản cũng sai. Lúc khủng hoảng, câu hỏi rất cụ thể: Tôi ký hợp đồng với công ty nào? Ai giữ tài sản? Cơ quan nào có thể buộc công ty đó thực hiện nghĩa vụ? Tôi kiện ở đâu, và bản án có thể thi hành trên những tài sản nào?
Trong đánh giá đồng cấp năm 2025, Hội đồng Ổn định Tài chính (FSB) chỉ ra những khoảng trống và sự thiếu nhất quán đáng kể khi triển khai khuyến nghị quản lý tài sản mã hóa, đồng thời kêu gọi hợp tác xuyên biên giới mạnh hơn. IOSCO trước đó đưa ra khuyến nghị cụ thể về tách biệt tài sản khách hàng, đối chiếu sổ sách, xác nhận độc lập và lưu ký an toàn. Nguyên tắc đã có. Điều khó là khiến từng pháp nhân vận hành, từng quyền của khách hàng và từng luồng tài sản của nền tảng xuyên biên giới đều có thể kiểm tra và cưỡng chế. Giấy phép nước ngoài trông đẹp ở chân trang nhưng không với tới hoạt động lưu ký và bồi thường cho khách hàng toàn cầu chỉ là đồ trang trí, không phải hàng rào bảo vệ.
Góc nhìn TraderVote: không thể giao quyền lợi khách hàng cho uy tín của người sáng lập
Việc sử dụng nguồn lực riêng theo công bố của Bybit và Binance, cùng Quỹ Bảo vệ của Bitget, là những phản ứng tích cực cần tiếp tục kiểm chứng. Nhưng quyền cơ bản của khách hàng không nên phụ thuộc vào việc người sáng lập có muốn viết séc hay không, thị trường có tiếp tục cho sàn huy động vốn không, hoặc token kém thanh khoản có được mua lại kịp thời không. Uy tín có thể giúp một doanh nghiệp vượt khủng hoảng. Nó không thể thay thế trách nhiệm được xác lập từ trước, nguồn lực hấp thụ tổn thất có thể chứng minh và quy trình xử lý xuyên biên giới thực sự vận hành khi doanh nghiệp không thể tồn tại.
Bất kỳ sàn nào muốn khách hàng gửi tiền mã hóa phải trả lời rõ ít nhất bốn câu hỏi: ai là bên ký hợp đồng và bên lưu ký; tài sản khách hàng có được tách biệt và đối chiếu độc lập không; nguồn vốn hoặc cơ chế bảo vệ nào đã kiểm chứng sẽ gánh khoản thiếu hụt cực lớn; và khi sàn ngừng hoạt động hoặc phá sản, khách hàng lấy lại tài sản ở đâu, theo thứ tự nào, qua thủ tục gì. Nếu không có câu trả lời, “tiền của bạn an toàn” chỉ là câu quảng cáo có thể không cưỡng chế được đúng lúc cần nhất.
Rủi ro mang tính hệ thống sâu nhất của ngành không phải là kẻ tấn công luôn tồn tại—mọi hạ tầng tài chính đều đối mặt với tấn công. Nó nằm ở chỗ các nền tảng giữ lượng tài sản khổng lồ của khách hàng toàn cầu trong khi sự bảo vệ vẫn có thể dựa vào lời hứa riêng của từng công ty. Khi vụ mất cắp khổng lồ tiếp theo xảy ra, khách hàng không nên phải trông vào may rủi để biết số dư sẽ trở lại sau 72 giờ hay yêu cầu của mình vẫn chưa giải quyết sau hơn một thập kỷ.
Nguồn chính
- [Dòng thời gian sự cố Bybit, 3/3/2025](https://www.bybit.com/en/learn/this-week-in-bybit/bybit-security-incident-timeline); [thông báo dự trữ Bybit/Hacken, 24/2/2025](https://www.bybit.com/en/press/post/fully-backed-within-72-hours-bybit-maintains-1-1-customer-assets-ratio-in-latest-proof-of-reserves-audited-report-by-hacken-bltb767a9461133831f).
- [Bitget cập nhật truy vết, 25/9/2026](https://www.bitget.com/support/articles/12560603896108); [Bitget cập nhật Quỹ Bảo vệ, 30/9/2026](https://www.bitget.com/support/articles/12560603896390).
- [Binance báo cáo sơ bộ, 3/11/2026](https://www.binance.com/en/square/post/384328127385979); [Binance cập nhật phục hồi #7, 4/11/2026](https://www.binance.com/en-GB/support/announcement/security-incident-recovery-update-7-98-of-stolen-assets-replenished-and-new-por-snapshot-with-expanded-coverage-2026-11-04-c6ba9aa726974fc6b9332a2c8f63b405); [FBI thông báo, 31/10/2026](https://www.fbi.gov/investigate/cyber/alerts/2026/north-korea-responsible-for-6-billion-binance-attack).
- [Mt. Gox công bố, 20/3/2014](https://www.mtgox.com/img/pdf/20140320-btc-announce.pdf) và [trang phục hồi](https://www.mtgox.com/); [Bitfinex thông báo phân bổ lỗ, 6/8/2016](https://blog.bitfinex.com/announcements/bitfinex-interim-update/) và [thông báo mua lại BFX, 3/4/2017](https://blog.bitfinex.com/announcements/100-redemption-outstanding-bfx-tokens/).
- [FSB tóm tắt đánh giá, 16/10/2025](https://www.fsb.org/2025/10/fsb-finds-significant-gaps-and-inconsistencies-in-implementation-of-crypto-and-stablecoin-recommendations/); [khuyến nghị IOSCO, 2023](https://www.iosco.org/library/pubdocs/pdf/IOSCOPD734.pdf).
Nguồn được kiểm tra ngày 6/11/2026 theo giờ Los Angeles. Ảnh bìa là minh họa ý niệm, không phải ảnh hiện trường; nhân vật không đại diện cho nghi phạm được xác định hoặc hàm ý cả ba vụ do cùng một thủ phạm. Bài viết không phải khuyến nghị đầu tư.
Thảo luận
Bình luận (0)
Đăng nhập để tham gia thảo luận.
Đăng nhậpChưa có bình luận được xuất bản. Hãy bắt đầu thảo luận.