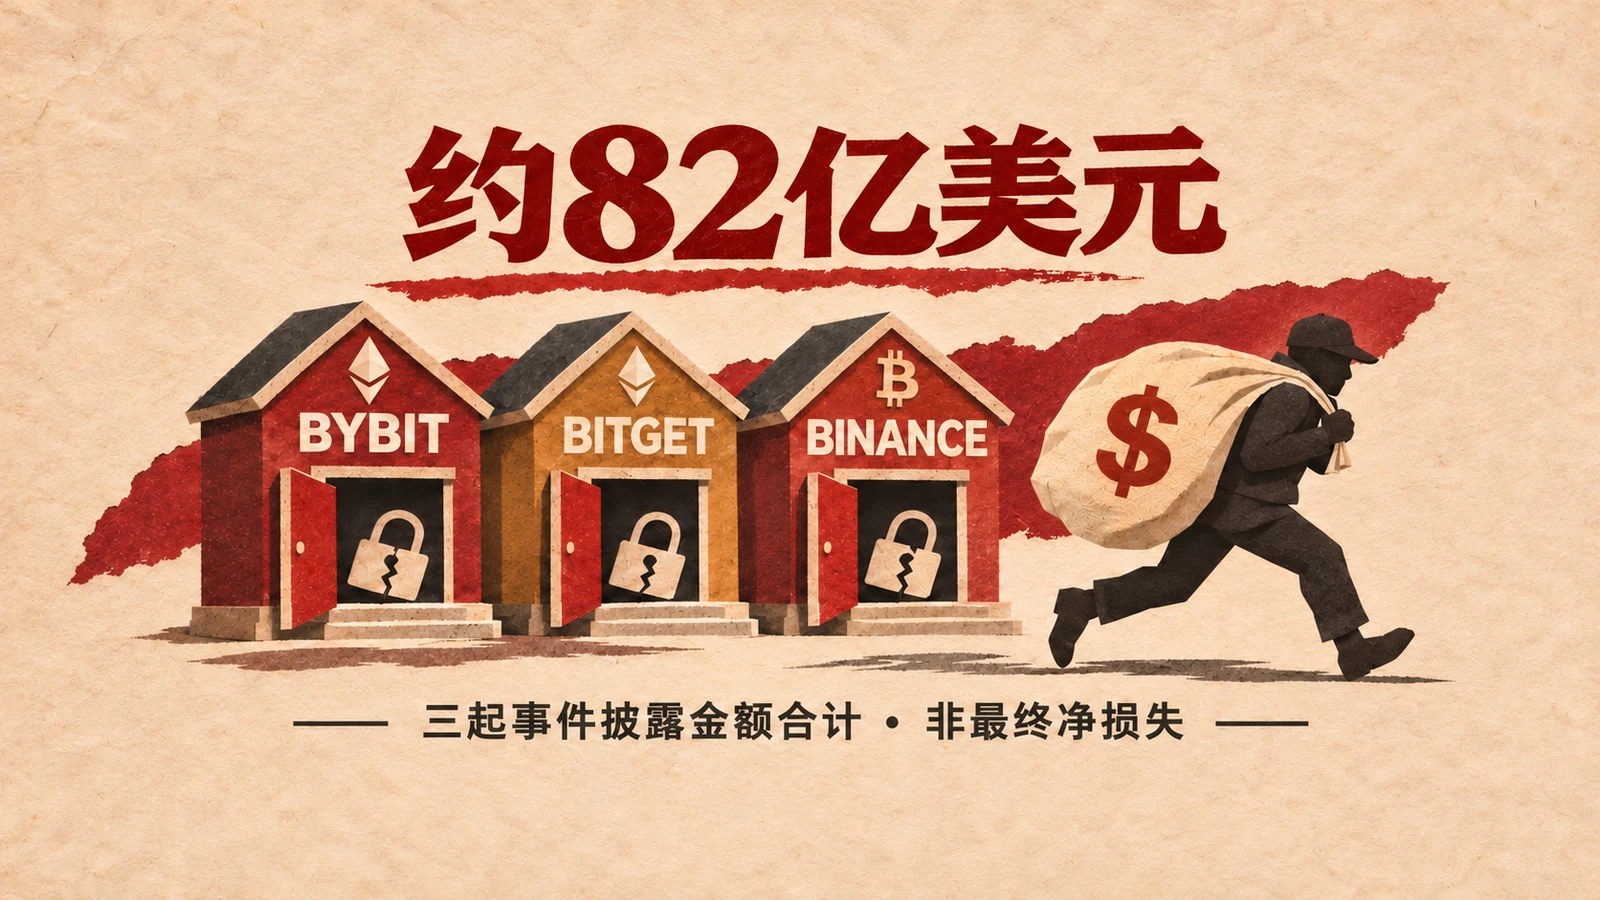
Tiga bursa, tiga insiden keamanan, dan jumlah yang diungkapkan mencapai sekitar US$8,1875 miliar. Angka itu mengejutkan. Pertanyaan yang lebih berat muncul setelah aset keluar dari bursa: badan hukum mana yang berutang kepada nasabah, dari mana kekurangan dana ditutup, dan di yurisdiksi mana klaim dapat dipaksakan? Satu platform dapat mempertahankan saldo nasabah dalam hitungan hari; platform lain dapat meninggalkan kreditur menunggu bertahun-tahun melalui proses rehabilitasi. Perbedaannya bukan sekadar teknologi.
Tiga angka, tiga posisi yang berbeda
Pada Februari 2025, sekitar US$1,46 miliar aset terkait Ether keluar dari satu cold wallet Bybit akibat serangan. Bybit kemudian menyatakan cakupan cadangan 1:1 untuk aset nasabah terkait pulih dalam 72 jam dan menerbitkan pemeriksaan cadangan oleh pihak ketiga. Itu menunjukkan platform besar dapat segera mengerahkan likuiditas dan sumber daya. Itu tidak berarti aset yang dicuri sudah ditemukan, ataupun menjamin insiden yang lebih besar akan berakhir sama.
Pada September 2026, Bitget mengungkap sekitar US$387,5 juta telah dipindahkan ke alamat yang dikendalikan penyerang, lebih tinggi daripada perkiraan awal. Bursa itu kemudian menyatakan saldo rekening nasabah tidak berubah dan Protection Fund diisi kembali hingga lebih dari US$300 juta. Dana dan janji tersebut patut diperiksa. Nilai dana US$300 juta bukan hak kompensasi yang tanpa batas, segera dapat ditagih, untuk setiap jenis kerugian.
Pada Oktober 2026, Binance menyatakan insiden keamanan berat berdampak pada sekitar US$6,34 miliar aset virtual. Menurut laporan awalnya, sekitar US$2,85 miliar telah dibekukan atau dicegat per 3 November. FBI Amerika Serikat menyebut lebih dari US$6 miliar dicuri dan mengaitkan serangan dengan pelaku tertentu; itu bukan perhitungan final kerugian bersih setiap nasabah. Pada 4 November Binance menyatakan telah memakai sumber daya sendiri untuk mengisi kembali sekitar 98% token yang terdampak, sementara penarikan dibuka bertahap. Itu kemajuan menurut perusahaan, bukan bukti independen bahwa semua nasabah telah menerima pembayaran akhir.
Penjumlahan US$1,46 miliar, US$387,5 juta, dan US$6,34 miliar menghasilkan US$8,1875 miliar, dibulatkan menjadi sekitar US$8,2 miliar dalam judul. Cara ketiga perusahaan melaporkan angka tidak sama: aset dipindahkan, terdampak, dibekukan, diganti, dan kerugian bersih akhir bukanlah satu hal. Bahkan setelah pemulihan, skala insiden ini memaksa pertanyaan lebih tajam daripada “apakah bursa aman?” Jika kekurangan dana melampaui modal yang dapat dikerahkan, siapa yang menulis cek terakhir?
Pelajaran Mt. Gox: berniat membayar tidak berarti mampu
Pada 2014, Mt. Gox melaporkan sekitar 850.000 bitcoin hilang—sekitar 750.000 terkait saldo pengguna dan 100.000 milik perusahaan. Sekitar 200.000 kemudian ditemukan di dompet lama. Sisanya tidak otomatis kembali ketika perdagangan berhenti. Bursa memasuki proses hukum; verifikasi kreditur, pengelolaan aset, dan pembayaran berlanjut bertahun-tahun. Situs rehabilitasinya kini mencantumkan 31 Oktober 2027 sebagai tenggat untuk pembayaran tertentu.
Kisah ini tidak cukup dijelaskan dengan menilai niat baik pengelola. Bila aset yang hilang melebihi aset tersedia dan kemampuan memperoleh dana baru, manajemen tidak bisa menciptakan selisih itu lewat siaran pers. Nasabah yang mengira memiliki koin siap tarik akhirnya memegang klaim yang ditentukan oleh kumpulan aset, urutan prioritas, pengadilan, dan waktu. Itulah konversi paling kejam dalam kustodi terpusat: saldo yang tampak sama di layar dapat menjadi hak yang sangat berbeda ketika kustodian gagal.
Bitfinex memperlihatkan jalur sejarah yang lain. Setelah pencurian bitcoin pada 2016, perusahaan mula-mula membebankan kerugian umum 36,067% pada rekening dan menerbitkan token BFX untuk mencatat klaim nasabah. Pada 2017, perusahaan menyatakan token itu telah ditebus atau ditukar menjadi saham. Hasil akhirnya tidak menghapus keputusan pertama: platformlah yang menawarkan siapa menanggung kekurangan dan dalam bentuk apa nasabah menunggu kompensasi. Pelunasan belakangan merupakan hasil usaha dan pendanaan, bukan aturan yang dapat dijamin untuk semua bursa.
Dua gerbang yang menentukan nasib nasabah
Yang pertama adalah kemampuan membayar. Bukti cadangan pada satu waktu mungkin menunjukkan cakupan aset tertentu. Dokumen itu tidak otomatis membuka seluruh kewajiban grup, batas likuidasi aset, eksposur pihak terkait, atau siapa yang menanggung kejutan berikutnya. Asuransi, dana perlindungan, dan “cadangan 1:1” masing-masing memiliki cakupan, syarat, dan badan hukum penanggung jawab. Bahwa satu bursa besar mampu menutup kekurangan hari ini tidak membuktikan seluruh industri sanggup menghadapi kerugian yang lebih besar. Menganggap “bursa besar pasti membayar” sebagai sistem keselamatan berarti bertaruh bahwa bursa itu akan selalu besar dan likuid.
Yang kedua adalah tanggung jawab yang dapat dipaksakan secara hukum. Bursa besar melayani nasabah lintas negara. Merek aplikasi, perusahaan penandatangan kontrak, entitas berizin, kustodian dompet, dan kas grup bisa berada di yurisdiksi berbeda. Sebagian kegiatan benar-benar diawasi; sebagian lain mengandalkan izin luar negeri atau izin yang hanya mencakup layanan tertentu. Tidak tepat menyatakan semua bursa besar tanpa regulasi. Sama kelirunya mengira satu izin pada bagian bawah situs memberi seluruh nasabah perlindungan pemisahan aset, modal, dan kepailitan yang sama. Saat krisis, pertanyaan praktisnya sederhana: Dengan perusahaan mana saya menandatangani kontrak? Siapa yang menyimpan aset? Pengawas mana dapat memaksa entitas itu? Di mana saya dapat menggugat, dan aset mana dapat dijangkau putusan?
Dalam kajian sejawatnya pada 2025, Financial Stability Board menemukan kesenjangan dan ketidakkonsistenan besar dalam penerapan rekomendasi pengaturan aset kripto serta menyerukan kerja sama lintas negara yang lebih kuat. Rekomendasi IOSCO sebelumnya membahas pemisahan aset nasabah, rekonsiliasi, jaminan independen, dan penyimpanan aman. Prinsipnya sudah ada. Pekerjaan sulitnya adalah membuat setiap entitas, klaim nasabah, dan jalur aset pada platform lintas negara dapat diaudit dan ditegakkan. Izin luar negeri yang terlihat bagus di situs tetapi tidak menjangkau kustodi dan kompensasi nasabah global hanyalah hiasan, bukan benteng.
Pandangan TraderVote: perlindungan nasabah tidak boleh diserahkan pada reputasi pendiri
Penggunaan sumber daya sendiri yang dilaporkan Bybit dan Binance, serta Protection Fund Bitget, merupakan respons konstruktif yang harus terus diverifikasi. Namun hak dasar nasabah tidak boleh bergantung pada apakah pendiri mau menulis cek, apakah pasar masih bersedia membiayai bursa, atau apakah token yang langka bisa dibeli kembali tepat waktu. Reputasi dapat membantu perusahaan bertahan. Reputasi tidak menggantikan tanggung jawab yang ditetapkan di muka, sumber daya penyerapan kerugian yang benar-benar tersedia, dan mekanisme penyelesaian lintas batas saat perusahaan tidak bertahan.
Bursa yang meminta nasabah menitipkan koin harus membuat empat hal dapat dijawab tanpa menebak: siapa pihak kontrak dan kustodian; apakah aset nasabah dipisahkan dan direkonsiliasi secara independen; modal atau perlindungan terverifikasi mana yang menutup kekurangan ekstrem; dan di mana, menurut urutan apa, serta melalui proses apa aset dikembalikan bila bursa berhenti atau bangkrut. Tanpa jawaban itu, “dana Anda aman” hanyalah kalimat iklan yang mungkin tak dapat ditegakkan justru saat paling dibutuhkan.
Kerentanan sistemik industri ini bukan semata bahwa penyerang akan selalu ada—semua infrastruktur keuangan menghadapi serangan. Masalahnya, platform menahan aset sangat besar milik nasabah global, sementara perlindungan mereka masih dapat bergantung pada janji masing-masing perusahaan. Saat pencurian besar berikutnya terjadi, nasabah tidak seharusnya mengandalkan keberuntungan untuk mengetahui apakah saldonya pulih dalam 72 jam atau klaimnya belum selesai sepuluh tahun kemudian.
Sumber utama
- [Kronologi insiden Bybit, 3 Maret 2025](https://www.bybit.com/en/learn/this-week-in-bybit/bybit-security-incident-timeline); [pengumuman cadangan Bybit/Hacken, 24 Februari 2025](https://www.bybit.com/en/press/post/fully-backed-within-72-hours-bybit-maintains-1-1-customer-assets-ratio-in-latest-proof-of-reserves-audited-report-by-hacken-bltb767a9461133831f).
- [Pembaruan pelacakan insiden Bitget, 25 September 2026](https://www.bitget.com/support/articles/12560603896108); [pembaruan Protection Fund, 30 September 2026](https://www.bitget.com/support/articles/12560603896390).
- [Laporan awal Binance, 3 November 2026](https://www.binance.com/en/square/post/384328127385979); [pembaruan pemulihan #7, 4 November 2026](https://www.binance.com/en-GB/support/announcement/security-incident-recovery-update-7-98-of-stolen-assets-replenished-and-new-por-snapshot-with-expanded-coverage-2026-11-04-c6ba9aa726974fc6b9332a2c8f63b405); [peringatan FBI, 31 Oktober 2026](https://www.fbi.gov/investigate/cyber/alerts/2026/north-korea-responsible-for-6-billion-binance-attack).
- [Pengumuman Mt. Gox, 20 Maret 2014](https://www.mtgox.com/img/pdf/20140320-btc-announce.pdf) dan [situs rehabilitasi](https://www.mtgox.com/); [pengumuman alokasi kerugian Bitfinex, 6 Agustus 2016](https://blog.bitfinex.com/announcements/bitfinex-interim-update/) dan [penebusan BFX, 3 April 2017](https://blog.bitfinex.com/announcements/100-redemption-outstanding-bfx-tokens/).
- [Ringkasan kajian Financial Stability Board, 16 Oktober 2025](https://www.fsb.org/2025/10/fsb-finds-significant-gaps-and-inconsistencies-in-implementation-of-crypto-and-stablecoin-recommendations/); [rekomendasi IOSCO, 2023](https://www.iosco.org/library/pubdocs/pdf/IOSCOPD734.pdf).
Sumber diperiksa pada 6 November 2026, waktu Los Angeles. Sampul merupakan ilustrasi konseptual, bukan foto kejadian; sosoknya bukan tersangka yang teridentifikasi ataupun klaim bahwa tiga serangan dilakukan orang yang sama. Artikel ini bukan nasihat investasi.
Diskusi
Komentar (0)
Masuk untuk mengikuti diskusi.
MasukBelum ada komentar yang diterbitkan. Mulai diskusi.